VPN 和代理有什么区别?从流量范围和加密判断
VPN 和代理都会把一些请求交给另一台服务器转发。要分清它们,先问三个问题:哪些应用会用这个路径?哪一段连接受到加密保护?谁能看到连接信息?只在一个网页上看到公网 IP 改变,还无法回答这三个问题。
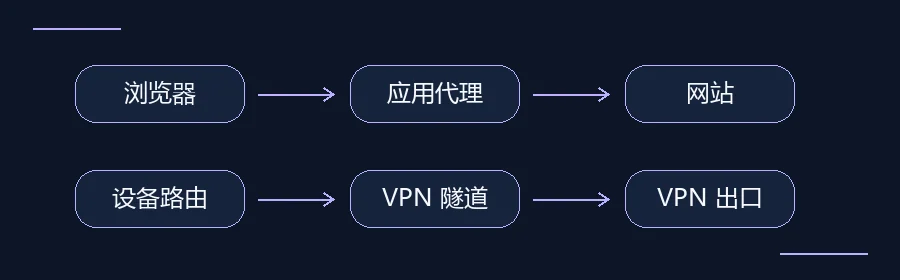
浏览器代理、系统代理和 VPN 的区别
浏览器代理通常只处理该浏览器的请求,系统代理只覆盖遵循系统代理设置的应用。VPN 的范围取决于设备路由和分流配置。代理是否加密连接要看具体协议,VPN 一般加密设备到 VPN 服务器之间的隧道流量。只需要给某个应用设代理,先查它的支持选项。需要让多个应用走相同出口,则核对 VPN 的路由范围。
流量从哪里进入转发路径
常见 HTTP 代理接收应用按代理设置发来的请求。浏览器扩展提供的代理可能只覆盖这个浏览器或部分站点。系统也可以配置代理,但应用未必遵循系统的代理设置。邮件客户端、桌面会议应用和系统更新可能仍走平时的连接。
客户端 VPN 通常通过系统接口接管路由,把规则选中的流量送到 VPN 服务器。全隧道模式覆盖范围通常较广,分流配置则可能特意让某些应用、地址或本地网络绕过隧道。单位的远程接入 VPN 有时只处理访问内部资源的流量。先看配置,再判断范围。
分别看本地链路和 HTTPS
VPN 隧道的加密通常保护设备到 VPN 服务器之间的那段路径。访问 HTTPS 网站时,浏览器和网站之间还另有 TLS 保护。隧道到了 VPN 出口结束,HTTPS 仍继续到网站;如果目标只支持明文 HTTP,开 VPN 并不会给出口之后的 HTTP 请求加密。
代理的实现也各不相同。HTTP 客户端可用 CONNECT 让代理建立通往目标的隧道,再在里面与目标网站进行 TLS 通信。是否加密设备到代理的外层连接、代理能否看到目标地址或其他元数据,要看协议和配置。仅凭名称含“代理”或“VPN”,无法得知每一段受什么保护。
按你想完成的任务选
只需一个受管理的浏览器通过公司的 Web 代理访问公开资料时,按照单位给出的代理配置即可,别擅自把其他应用流量引过去。要让电脑的浏览器和桌面应用一同走一个受控路径,则优先检查设备 VPN 与分流规则。要访问单位内网,遵从 IT 的接入流程、证书和身份验证要求;消费级 VPN 或网页代理不能凭空获得访问权限。
对公共 Wi-Fi 上的个人浏览,无论选择什么路径,都先核对网络和网站地址,保留 HTTPS 验证。VPN 或代理运营者仍可能接触连接元数据;使用账号时,网站仍可识别你的登录。不要把账号密码提交给来源不明的网页代理,也不要为连上而跳过证书警告。
| 比较项 | 应用代理 | 设备 VPN |
|---|---|---|
| 入口 | 应用或扩展配置 | 系统接口和路由策略 |
| 覆盖 | 使用代理的请求 | 被策略选入隧道的流量 |
| HTTPS | 按代理方式判断 TLS 路径 | 到 VPN 出口后仍需要 HTTPS |
在可信网络上测出覆盖范围
准备两个浏览器或一个你能够独立观察连接的测试应用。先断开待测工具,在不登录账号、不传敏感数据的前提下,记录两个应用的公网出口。只开启一种工具,保持设备与网络不变,重测同一批项目。使用与你预期路由一致的测试:普通网页检查只说明访问该网页时走了什么路径。
如果只有启用扩展的浏览器出口变化,结果与浏览器范围的代理一致。如果两个应用都变了,说明两次测试请求的路径变了,但不能据此推断所有应用、DNS 或 IPv6 都被覆盖。若是单位设备,先确认是否允许测试,出现冲突交给 IT。
遇到这些结果时不要急着下结论
相同的公网 IP 不一定说明工具完全没起作用。你可能访问了分流排除的目的地,也可能在办公网络上仍使用同一个预期出口。相反,IP 变化也不表示匿名、安全或流量都加密。先把观察到的应用、目的地和协议写清楚,再比较它与配置预期是否相符。